Comprendre les politiques DMARC : La différence essentielle entre p=quarantine et p=reject
Que sont les politiques DMARC et pourquoi sont-elles importantes?
Les politiques DMARC (Domain-based Message Authentication, Reporting, and Conformance) indiquent aux serveurs de messagerie destinataires comment traiter les courriels qui échouent aux contrôles d'authentification. Les deux principales options d'application, p=quarantine et p=reject, offrent différents niveaux de protection et d'expérience utilisateur pour votre domaine.
p=quarantine - Signaler et isoler les courriels suspects
- Comment cela fonctionne-t-il? Avec p=quarantine, les courriels qui échouent à l'authentification DMARC ne sont pas délivrés dans la boîte de réception mais sont envoyés dans le dossier des courriers indésirables du destinataire.
- Avantages : Cette approche réduit le risque d'hameçonnage et de spoofing tout en permettant aux utilisateurs de consulter des courriels potentiellement légitimes qui n'ont pas réussi à s'authentifier.
- Cas d'utilisation : Idéal pour les organisations qui passent à une politique DMARC plus stricte, en minimisant le risque de perdre des courriels authentiques en raison d'une mauvaise configuration.
p=reject - Bloquer entièrement les courriels non autorisés
- Comment cela fonctionne-t-il? Avec p=reject, les courriels qui échouent à l'authentification DMARC sont refusés par le serveur destinataire et ne sont jamais remis - ni dans la boîte de réception, ni dans le dossier des courriers indésirables.
- Avantages : p=reject offre le plus haut niveau de protection contre l'hameçonnage, le spoofing et l'usurpation de votre domaine, car les courriels frauduleux n'atteignent jamais vos destinataires.
- Cas d'utilisation : Idéal pour les organisations dont tous les expéditeurs légitimes sont correctement authentifiés avec SPF et DKIM, et qui ont analysé leurs rapports DMARC sur une période suffisante.
Principales différences et facteurs de décision
- Quarantaine : Permet de mettre en place un filet de sécurité, en attrapant les courriels suspects sans les bloquer complètement, ce qui peut contribuer à réduire les faux positifs.
- Rejeter : Offre la protection la plus forte, mais nécessite de s'assurer que toutes les sources légitimes sont correctement authentifiées.
| Politique | Mesures à prendre en cas d'échec |
Impact sur l'utilisateur | Niveau de sécurité |
| p=quarantine |
Envoyé dans le dossier des courriers indésirables | L'utilisateur peut examiner le courrier suspect | Modéré-élevé |
| p=reject |
Bloqué, non distribué | L'utilisateur ne voit jamais le courriel | Le plus élevé |
Bonnes pratiques pour le choix et la mise en œuvre des politiques DMARC
- Commencez par p=none pour la surveillance, passez ensuite à p=quarantine pour attraper les courriels suspects, et enfin à p=reject pour une application totale.
- Examinez régulièrement les rapports DMARC : Pour identifier les sources légitimes qui peuvent nécessiter des ajustements d'authentification.
- Collaborer avec les équipes informatiques et de sécurité : Pour assurer une transition en douceur et minimiser les perturbations des communications de l'entreprise.
Besoin d'aide pour choisir la bonne politique DMARC?
Contactez nos experts pour obtenir des conseils d'experts sur la sécurisation de votre domaine et l'optimisation de votre flux de courriels!
Consultez notre FAQ sur les raisons pour lesquelles l'application de DMARC est la base d'un déploiement BIMI réussi pour découvrir comment ces politiques permettent un marquage avancé des messages électroniques.
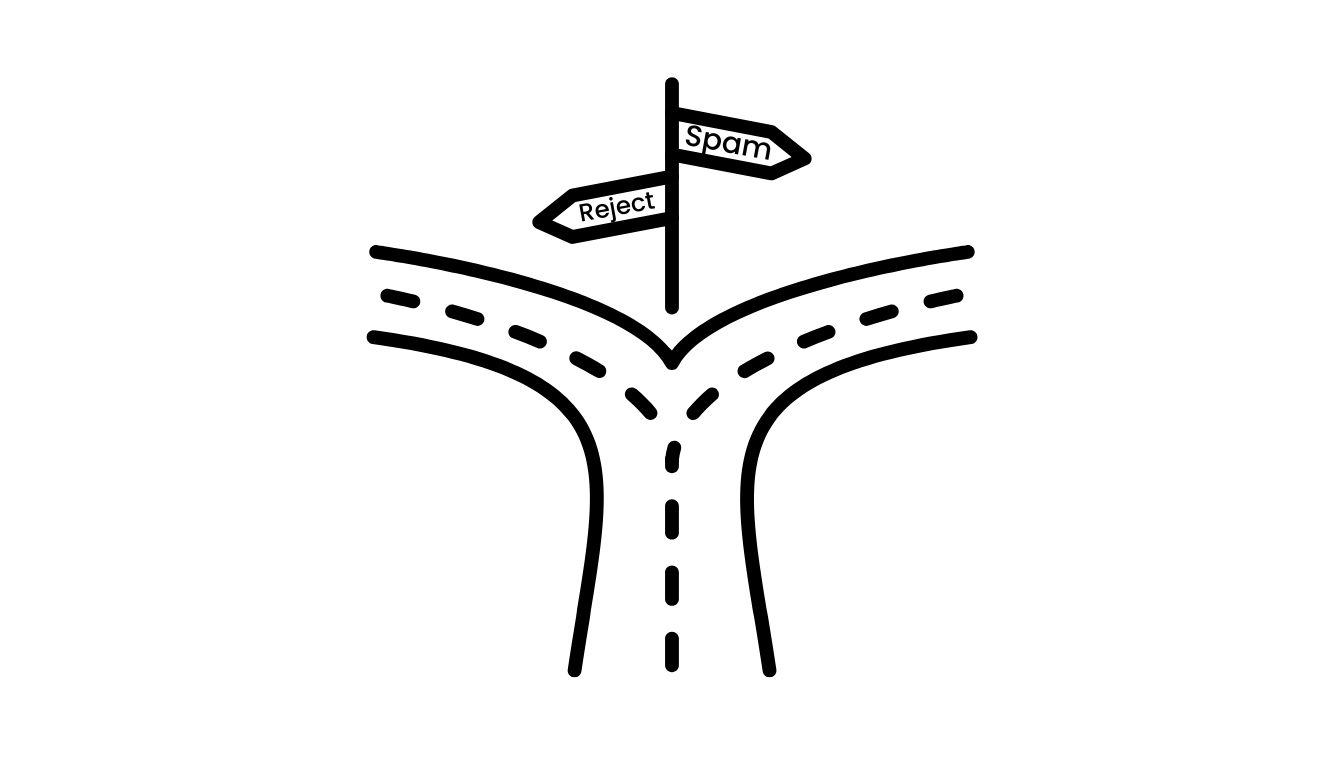
p=quarantine : Les courriels suspects sont envoyés dans les pourriels, ce qui permet à l'utilisateur de les examiner et réduit le risque de perdre des messages légitimes.
p=reject : Les messages non autorisés sont entièrement bloqués, ce qui assure le niveau de protection le plus élevé.
Mise en œuvre progressive : Commencez par la surveillance, puis passez à la quarantaine et au rejet pour une sécurité et une délivrabilité optimales.