Quand les logos deviennent des justificatifs de sécurité : le droit des marques et l’authentification des courriels
La sécurité des courriels n’est plus seulement une discipline technique. Elle devient aussi juridique.
Pendant des décennies, l’authentification des courriels était purement technique : SPF, DKIM, DMARC.
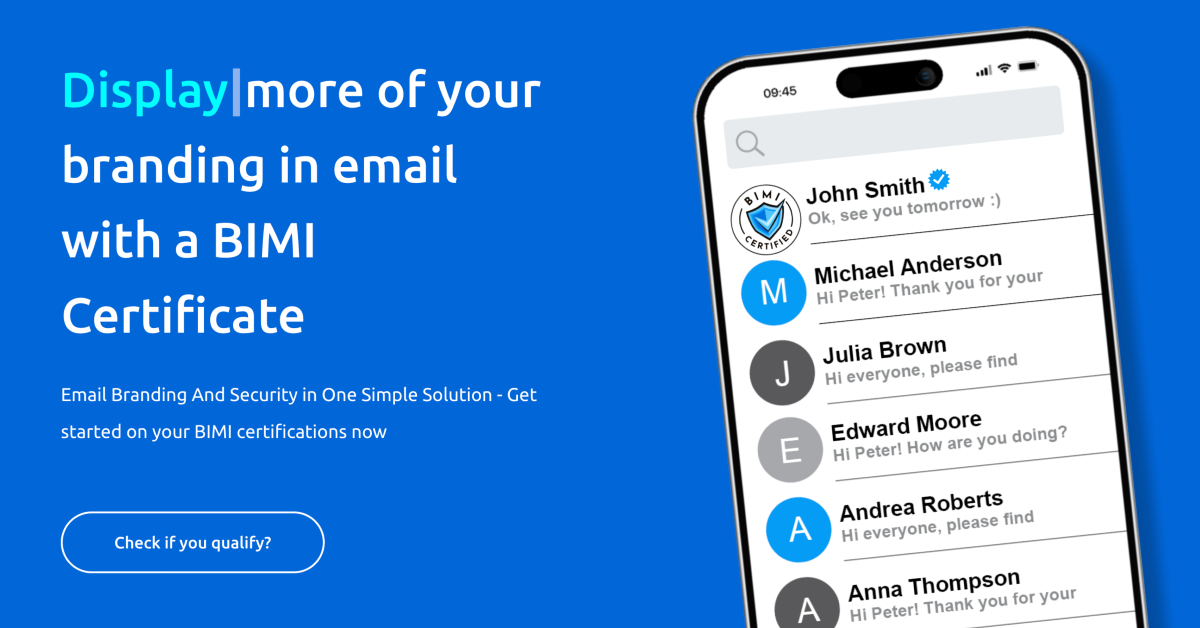
Pas d’avocats. Pas de marques de commerce. Pas de certificats. Puis le BIMI est arrivé.
Et avec lui, le VMC, un certificat qui exige :
- une marque de commerce enregistrée,
- dans un territoire reconnu,
- correspondant exactement au logo utilisé dans les courriels.
Du jour au lendemain, les équipes de sécurité des courriels se sont mises à poser des questions comme :
- « Notre logo est-il vraiment enregistré? »
- « Dans quel territoire? »
- « La marque correspond-elle au logo que nous utilisons en marketing? »
- « Quand expire-t-elle? »
- « Pouvons-nous seulement obtenir un VMC avec cela? »
La plupart des entreprises n’ont pas les réponses.
Et c’est là que se trouve le goulot d’étranglement.
Le système juridique avance lentement, les menaces par courriel, rapidement
Une politique DMARC peut être déployée en quelques jours. Un enregistrement BIMI peut être publié en quelques minutes.
Mais l’enregistrement d’une marque de commerce?
- de 3 à 6 mois si tout va bien,
- plus longtemps en cas d’opposition,
- beaucoup plus longtemps si le logo doit être modifié.
Ce décalage crée une situation étrange : votre domaine peut être protégé dès aujourd’hui, mais l’identité vérifiée de votre marque dans la boîte de réception peut devoir attendre la décision de l’office des marques.
Le VMC oblige les marques à mettre de l’ordre dans leur identité
La plupart des entreprises ont :
- plusieurs versions de leur logo,
- des dépôts de marque désuets,
- une utilisation incohérente de la marque,
- des enregistrements expirés,
- des logos enregistrés seulement localement, et non à l’international.
Le VMC impose de la rigueur. Pour être vérifiée, une marque doit avoir :
- un seul logo officiel,
- enregistré dans un territoire reconnu,
- correspondant exactement au visuel utilisé dans les courriels,
- avec un enregistrement valide et actif.
Pour bien des organisations, c’est la première fois que les équipes du marketing, du juridique et de la sécurité collaborent à un même projet, et ça paraît.
Le goulot d’étranglement des marques est en fait une bonne chose
Cela ressemble à un obstacle, et c’en est un, mais c’est aussi un filtre puissant. Les marques qui :
- protègent leur identité,
- entretiennent leurs marques de commerce,
- investissent dans l’authenticité,
- prennent la sécurité au sérieux
…sont mieux préparées à obtenir la coche de vérification. Cela élève les exigences pour l’ensemble de l’écosystème.
L’avenir : le droit des marques s’intègre à la stratégie de cybersécurité
La protection de la marque ne sera plus seulement une tâche juridique : elle fera aussi partie de la cybersécurité. Les entreprises devront :
- enregistrer leurs marques plus tôt,
- les entretenir de façon proactive,
- harmoniser leur identité de marque avec leurs dépôts juridiques,
- traiter l’expiration d’une marque comme un risque de sécurité,
- intégrer les délais juridiques à leurs feuilles de route en sécurité.
Les organisations qui le comprennent avanceront plus vite. Les autres risquent d’attendre des mois pour un logo vérifié, pendant que les attaquants agissent en quelques millisecondes.
Votre logo fait désormais partie de votre périmètre de sécurité
L’identité visuelle d’une marque est maintenant directement liée à la sécurité de ses courriels. Votre logo n’est plus seulement un actif marketing : c’est aussi un justificatif de sécurité. La possibilité d’être vérifié dans la boîte de réception dépend donc non seulement de votre équipe TI, mais aussi du statut de votre marque de commerce (pour un VMC) ou de la preuve d’utilisation de votre logo (pour un CMC).